OAuth — giv apps adgang til din webshop
Lær hvordan OAuth fungerer i Shoporama. Giv tredjepartsapps sikker adgang til din webshop uden at dele dit kodeord.
Shoporama understøtter OAuth, så tredjepartsapps kan få sikker adgang til din webshop uden at du deler dit kodeord. Når en app beder om adgang, logger du ind med din Shoporama-konto, vælger hvilken webshop appen skal have adgang til, og bestemmer adgangsniveauet.
Sådan fungerer det
- Appen sender dig til Shoporama: Du bliver omdirigeret til en login-side på shoporama.dk
- Log ind: Indtast din Shoporama e-mail og kodeord
- Vælg webshop: Hvis du har flere webshops, vælger du hvilken appen skal have adgang til
- Vælg adgangsniveau: Du vælger mellem Læs, Skriv, og Fuld
- Godkend: Shoporama genererer en API-nøgle og sender dig tilbage til appen
Adgangsniveauer
Du kan vælge mellem tre adgangsniveauer:
- Læs: Appen kan kun hente data (produkter, ordrer m.m.) men ikke ændre noget
- Skriv: Appen kan oprette, opdatere, og slette data, men ikke hente dem
- Fuld: Appen kan både hente og ændre data i den valgte webshop
Adgangsniveauet er ikke det eneste loft. Har firmaadministratoren givet dig en anden rolle end Fuld adgang i webshoppen, fx Medarbejder eller Marketing, kan appen kun det, rollen må, også selvom du vælger Fuld. Kald uden for rollen bliver afvist. Ændres din rolle senere, gælder den nye rolle også for de forbindelser, du allerede har godkendt. Skal appen kunne det hele, så lad en bruger med rollen Fuld adgang godkende forbindelsen. Læs mere i Roller og rettigheder.
Claude og andre AI-forbindelser kan kun få adgangsniveauet Læs eller Fuld, og de kræver rollen Fuld adgang. Når du forbinder en AI, viser login-siden derfor kun de webshops, hvor du har rollen Fuld adgang. Har du ikke Fuld adgang i nogen af dine webshops, eller er du begrænset til bestemte kategorier, viser siden i stedet beskeden "Din rolle giver ikke adgang til at forbinde AI til dine webshops. Det kræver fuld adgang. Kontakt firmaadministratoren." Der bliver ikke oprettet nogen nøgle.
Sikkerhed
- Dit kodeord deles aldrig med appen, som kun får en API-nøgle
- Du vælger præcis hvilken webshop appen får adgang til
- Du bestemmer adgangsniveauet
- Har firmaadministratoren givet dig en begrænset rolle i webshoppen, gælder begrænsningen også for appen
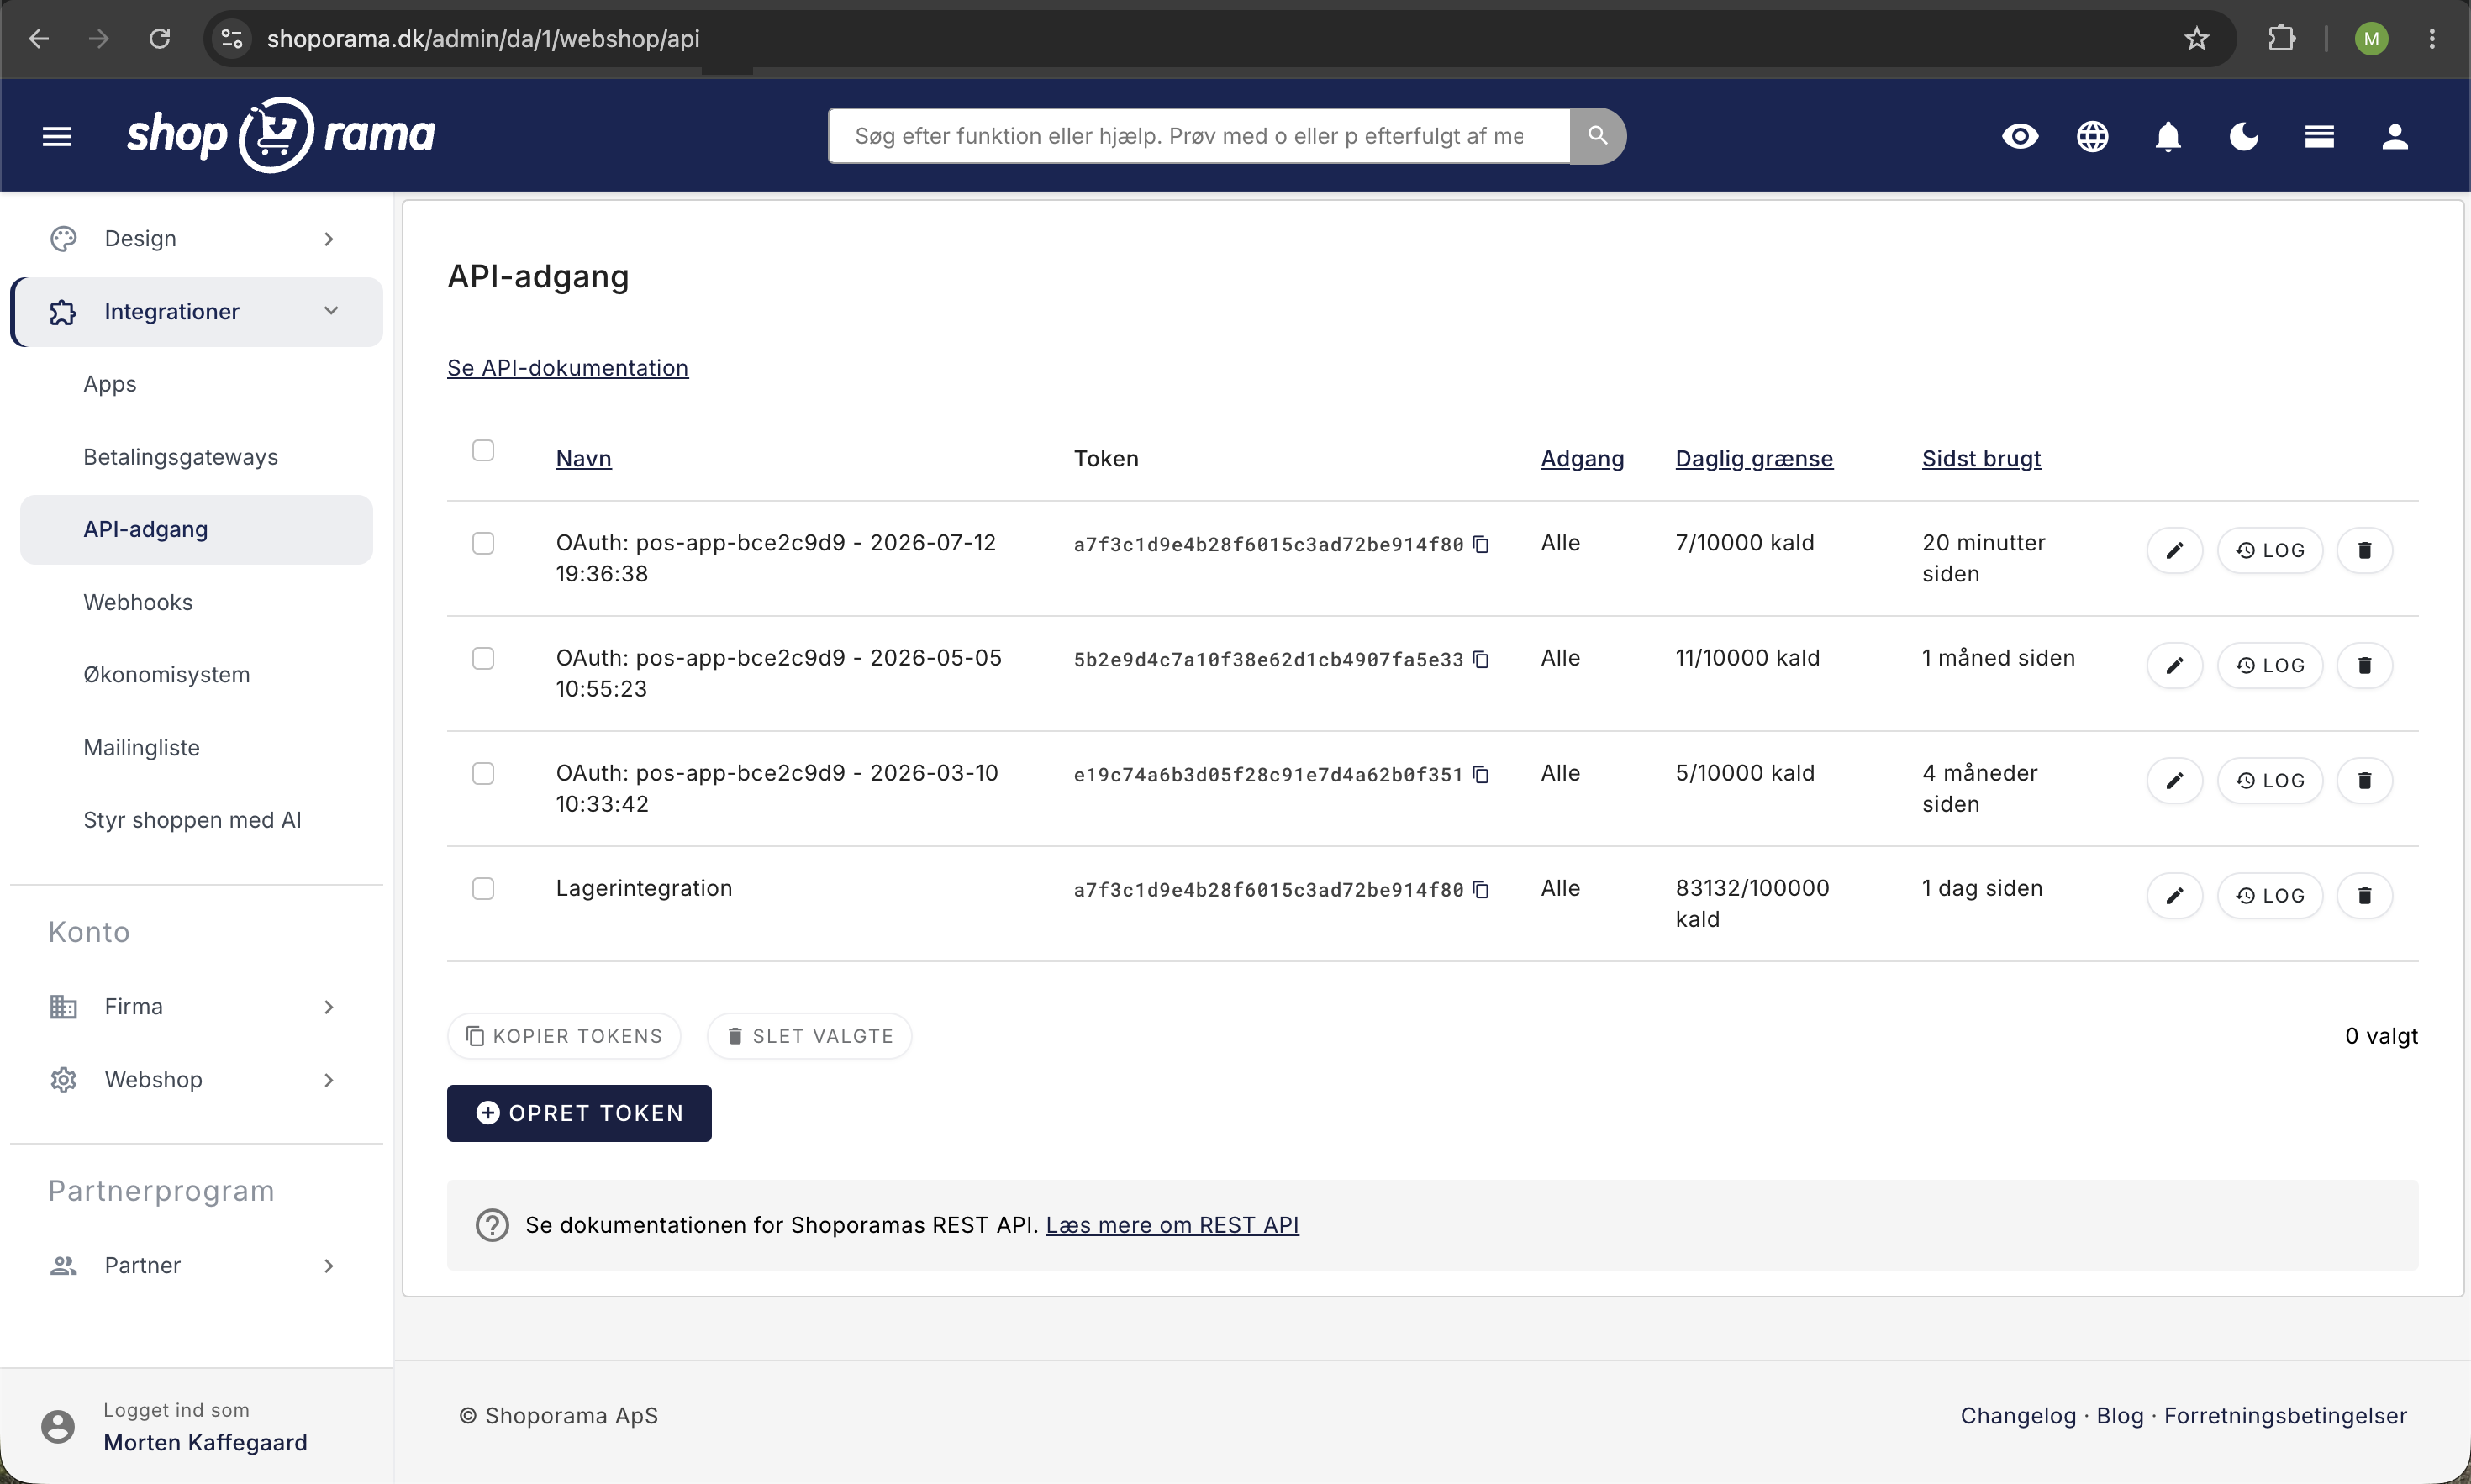
- API-nøgler kan tilbagekaldes når som helst under Integrationer → API-adgang
- Alle nye adgangstildelinger logges med tidspunkt og bruger. Er du firmaadministrator, kan du se dem under Firma → Brugere → Aktivitetslog
- Adgangen er knyttet til den bruger, der godkendte den. Fjernes brugeren fra webshoppen, tilbagekaldes nøglen automatisk, og appen holder op med at virke
Når en bruger fjernes fra webshoppen
Fjerner du en bruger fra webshoppen, eller fjerner du brugerens adgang til netop den webshop, bliver alle de API-nøgler, brugeren har fået via OAuth til webshoppen, tilbagekaldt. Det gælder også Claude, POS-appen, og scanner-appen. Appen får herefter svaret 401 Unauthorized, og skal den have adgang igen, skal den godkendes på ny af en bruger, der har adgang til webshoppen. En tilbagekaldt nøgle kan stadig stå på listen under Integrationer → API-adgang, men den virker ikke, og du kan slette den. API-nøgler, som en bruger med rollen Fuld adgang har oprettet manuelt under Integrationer → API-adgang, er ikke knyttet til en bruger og berøres ikke. En nøgle, som en bruger med rollen Udvikler har oprettet der, er derimod knyttet til brugeren og bliver også tilbagekaldt. Læs mere i Fjern en bruger fra din shop.
Administrer adgange
API-nøgler genereret via OAuth vises under Integrationer → API-adgang i din administration med præfikset "OAuth:". Her kan du se hvornår nøglen sidst blev brugt, og du kan tilbagekalde adgangen hvis du ikke længere ønsker at appen har adgang. Brugere med rollen Fuld adgang ser alle nøgler her. Brugere med rollen Udvikler kan også åbne siden, men ser og tilbagekalder kun deres egne nøgler og forbindelser. Nye forbindelser står også i aktivitetsloggen under Firma → Brugere → Aktivitetslog, som kun firmaadministratoren kan åbne.
For udviklere
Hvis du bygger en app der skal integreres med Shoporama, finder du en komplet OAuth-guide med kodeeksempler i PHP, Laravel, JavaScript, Node.js og Python under API-dokumentationen. Håndtér 401 Unauthorized ved at sende brugeren gennem OAuth-flowet igen, fordi nøglen kan være tilbagekaldt, fx når brugeren, der godkendte appen, er fjernet fra webshoppen. Får appen 403 med fejlkoden insufficient_role, er nøglen gyldig, men rollen hos brugeren, der godkendte forbindelsen, tillader ikke kaldet. Det hjælper ikke at sende samme bruger gennem flowet igen. Vis i stedet beskeden fra svaret, og bed butikken om at ændre brugerens rolle eller lade en bruger med rollen Fuld adgang godkende forbindelsen.
Tip
Har du spørgsmål om OAuth eller API-adgang, er du velkommen til at kontakte os på support@shoporama.dk.
Relaterede artikler
Facebook Conversions API
Guide til Facebook Conversions API på Shoporama: opsætning med Pixel ID og access token, automatisk deduplikering af køb, content_ids der matcher...
Find eller opret en API-nøgle
Guide til at finde din API-nøgle i Shoporama, som bruges til integrationer med fx Shipmondo.
Log på med SFTP
Guide til at logge på din Shoporama-webshop med SFTP, så du kan redigere dit tema.
Relaterede features
Headless Commerce og OAuth
Brug Shoporama som headless backend med OAuth-login og et omfattende REST API. Byg custom frontends, apps og integrationer.
REST API — byg præcis den integration du vil
Fuldt REST API med adgang til produkter, ordrer, kunder og mere. Byg egne integrationer, apps eller en headless frontend.
REST API
REST API er en standard for systemkommunikation over HTTP. Læs om REST API'er, integrationer og hvordan webshops bruger dem.